Domain liot.de kaufen?
Wir ziehen mit dem Projekt
liot.de um.
Sind Sie am Kauf der Domain
liot.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain liot.de kaufen?
Wann verwendet man "which" und wann "that"?
Man verwendet "which", wenn man eine zusätzliche Information gibt, die nicht unbedingt notwendig ist, um den Satz zu verstehen. "That" wird verwendet, wenn die Information notwendig ist, um den Satz zu verstehen. **
Was ist der Unterschied zwischen "that" und "which"?
Der Hauptunterschied zwischen "that" und "which" liegt in ihrer Verwendung in Relativsätzen. "That" wird normalerweise verwendet, um Informationen zu geben, die für das Verständnis des Satzes unerlässlich sind, während "which" zusätzliche Informationen liefert, die nicht unbedingt notwendig sind. "That" wird auch häufiger verwendet und kann in informellen Kontexten verwendet werden, während "which" eher in formellen Schreibweisen verwendet wird. **

Ähnliche Suchbegriffe für That-Which-Feeds-Us
Top-Angebote
Produkte zum Begriff That-Which-Feeds-Us:
-
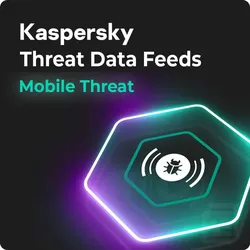
Ubiquiti Wireless handset which, Telefon ZubehörDas Ubiquiti G3 Wireless Handset ist ein schnurloser Hörer, der speziell für die Verwendung mit G3 Touch Phones entwickelt wurde. Dieses Zubehör bietet eine klare und hochwertige Audioqualität, die für VoIP-Telefonate optimiert ist. Mit seiner drahtlosen Bluetooth-Schnittstelle ermöglicht es eine flexible Nutzung ohne Kabelverbindungen. Der Hörer ist mit einem ungerichteten Mikrofon ausgestattet, das eine klare Sprachübertragung gewährleistet. Die wiederaufladbare Batterie sorgt für eine langanhaltende Nutzung, während das robuste ABS-Kunststoffmaterial für Langlebigkeit und Widerstandsfähigkeit sorgt. Das kompakte Design des Handsets macht es einfach, es zu handhaben und zu transportieren, was es zu einer praktischen Ergänzung für jedes moderne Büro oder Home-Office macht. - Drahtlose Bluetooth-Schnittstelle für flexible Nutzung - Integriertes ungerichtetes Mikrofon für klare Sprachübertragung - Wiederaufladbare Batterie für langanhaltende Nutzung - Robustes ABS-Kunststoffmaterial für Langlebigkeit.129,48 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - APT IOCKaspersky Threat Data Feeds – APT IOC In der heutigen digitalen Landschaft stellen Advanced Persistent Threats (APTs) eine der schwerwiegendsten Bedrohungen für Unternehmen und Organisationen dar. APTs sind zielgerichtete und oft langanhaltende Cyberangriffe, die von hochentwickelten Bedrohungsakteuren ausgeführt werden. Diese Angriffe zielen darauf ab, in Netzwerke einzudringen und wertvolle Informationen über lange Zeiträume hinweg zu exfiltrieren. Um Unternehmen bei der frühzeitigen Erkennung und Abwehr solcher Bedrohungen zu unterstützen, bietet Kaspersky mit den **Threat Data Feeds – APT IOC** eine spezialisierte Lösung. Diese Datenfeeds liefern kontinuierlich aktualisierte Informationen über Indikatoren für Kompromittierungen (Indicators of Compromise, IOCs), die mit APTs in Verbindung stehen, und ermöglichen es Unternehmen, ihre Abwehrmaßnahmen proaktiv zu verbessern. Überblick über Kaspersky Threat Data Feeds – APT IOC Die Kaspersky Threat Data Feeds – APT IOC bieten Unternehmen eine umfassende Datenbank mit Indikatoren für Kompromittierungen (IOCs), die auf Advanced Persistent Threats (APT) hinweisen. Diese Datenfeeds umfassen Informationen über verdächtige IP-Adressen, Domains, URLs, Hashes und andere Indikatoren, die bei der Identifizierung von APTs helfen. Die regelmäßige Aktualisierung und Erweiterung dieser Daten sorgt dafür, dass Unternehmen stets über die neuesten Bedrohungen informiert sind und ihre IT-Sicherheitsmaßnahmen anpassen können. Hauptfunktionen Umfassende APT-Daten: Bereitstellung kontinuierlich aktualisierter Informationen über IOCs, die mit APT-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um Unternehmen stets die neuesten Informationen über APT-Bedrohungen zu liefern. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Threat Intelligence-Plattformen. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von APT-Bedrohungen durch die Identifizierung von IOCs, die mit APT-Angreifern assoziiert sind. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Unterstützung bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – APT IOC sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht, sodass Unternehmen ihre Sicherheitsarchitekturen flexibel anpassen können. Anwendungsfälle für Kaspersky Threat Data Feeds – APT IOC Erkennung und Abwehr von gezielten Angriffen: Unternehmen können potenzielle APT-Bedrohungen frühzeitig identifizieren und Maßnahmen zur Abwehr ergreifen. Unterstützung bei der Bedrohungsanalyse: Sicherheitsteams erhalten detaillierte Informationen über verdächtige Aktivitäten und können fundierte Entscheidungen treffen. Optimierung der IT-Sicherheitsstrategie: Mit präzisen Bedrohungsdaten können Unternehmen ihre Abwehrstrategien proaktiv verbessern. Industrie 4.0 und industrielle Steuerungssysteme: In sensiblen industriellen Umgebungen unterstützt der APT IOC-Feed dabei, gezielte Angriffe auf kritische Infrastrukturen zu erkennen und abzuwehren.47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wann verwendet man im Englischen "which" und wann "that"?
Im Englischen wird "which" verwendet, wenn man sich auf eine ganze Gruppe oder eine nicht näher bestimmte Auswahl bezieht. "That" wird verwendet, wenn man sich auf eine spezifische Sache oder Person bezieht. Zum Beispiel: "The book, which is on the table, is mine." (Das Buch, das auf dem Tisch liegt, ist meins.) "The car that is parked outside is blue." (Das Auto, das draußen geparkt ist, ist blau.) **
-
Wann verwendet man "that" und wann "which" auf Englisch?
Man verwendet "that", wenn man eine Einschränkung oder eine spezifische Information ausdrücken möchte. "Which" wird verwendet, um zusätzliche Informationen oder Erklärungen zu geben. "That" wird normalerweise ohne Komma verwendet, während "which" mit einem Komma eingeleitet wird. **
-
Wann benutzt man im Englischen whom, which, that und whose?
Im Englischen benutzt man "whom" als Objektpronomen für Personen, "which" für Dinge oder Tiere und "whose" für Besitzverhältnisse. "That" wird oft als Relativpronomen für Personen, Dinge oder Tiere verwendet, wenn es sich um eine nicht näher bestimmte Gruppe oder Menge handelt. Es ist wichtig, die richtige Verwendung dieser Pronomen zu beachten, um die Grammatik korrekt zu halten. **
-
Wann benutzt man bei den Relativsätzen "that" anstelle von "who/which"?
Man verwendet "that" anstelle von "who/which" in Relativsätzen, wenn es sich um Personen oder Dinge handelt, die nicht näher spezifiziert werden müssen oder wenn der Relativsatz als Einschränkung oder Bestimmung dient. "That" wird auch häufiger in informeller Sprache verwendet. **

Wann verwendet man "which" und wann "whose" und wann "that" und "who"?
"Which" wird verwendet, um zwischen verschiedenen Dingen oder Sachverhalten zu unterscheiden. Zum Beispiel: "I like the red car, which is parked outside." "Whose" wird verwendet, um Besitz oder Zugehörigkeit auszudrücken. Zum Beispiel: "The man whose car was stolen reported it to the police." "That" wird oft verwendet, um Sachen oder Tiere zu beschreiben. Zum Beispiel: "The book that I bought yesterday is very interesting." "Who" wird verwendet, um Personen zu beschreiben. Zum Beispiel: "The woman who is wearing a red dress is my sister." **
Wann kann man im Englischen das Relativpronomen "who", "which" oder "that" weglassen?
Im Englischen kann das Relativpronomen "who" weggelassen werden, wenn es sich auf das Subjekt eines Satzes bezieht. "Which" kann weggelassen werden, wenn es sich auf das Objekt eines Satzes bezieht. "That" kann in den meisten Fällen nicht weggelassen werden, es sei denn, es handelt sich um eine informelle Konversation oder um einen Satz, der bereits klar ist. **
Top-Angebote
Produkte zum Begriff That-Which-Feeds-Us:
-
That Which They Can't See, Fachbücher von David Van BruggeDas Fachbuch "That Which They Can't See" von David Van Brugge bietet eine tiefgehende Analyse der homiletischen Nutzung von Vorstellungskraft im Kontext der Exegese. Der Autor untersucht, wie die gegenwärtige Auffassung von Vorstellungskraft in der Predigtpraxis gestärkt werden kann, insbesondere im Hinblick auf die Puritaner und deren barocke Merkmale, wie sie in den Predigten von Jonathan Edwards an die Stockbridge-Indianer zwischen 1751 und 1758 zu finden sind. Van Brugge argumentiert, dass Edwards' kreative Nutzung von Bildern, Licht und Bewegung nicht nur die biblische Exegese unterstützt, sondern auch die Affekte der Zuhörenden auf Gott lenkt. Diese Studie beleuchtet die Notwendigkeit, die Vorstellungskraft in der heutigen homiletischen Praxis zu revitalisieren und bietet wertvolle Einsichten für die praktische Theologie. Die Kombination aus philosophischen und religiösen Themen macht dieses Buch zu einer wichtigen Lektüre für alle, die sich mit der Kunst der Predigt und der Rolle der Vorstellungskraft auseinandersetzen.130,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
The Practice of Groundedness: A Transformative Path to Success That Feeds--Not Crushes--Your Soul, Sachbücher von Brad StulbergThe Practice of Groundedness: A Transformative Path to Success That Feeds--Not Crushes--Your Soul, Sachbücher von Brad Stulberg25,70 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ubiquiti Wireless handset which, Telefon ZubehörDas Ubiquiti G3 Wireless Handset ist ein schnurloser Hörer, der speziell für die Verwendung mit G3 Touch Phones entwickelt wurde. Dieses Zubehör bietet eine klare und hochwertige Audioqualität, die für VoIP-Telefonate optimiert ist. Mit seiner drahtlosen Bluetooth-Schnittstelle ermöglicht es eine flexible Nutzung ohne Kabelverbindungen. Der Hörer ist mit einem ungerichteten Mikrofon ausgestattet, das eine klare Sprachübertragung gewährleistet. Die wiederaufladbare Batterie sorgt für eine langanhaltende Nutzung, während das robuste ABS-Kunststoffmaterial für Langlebigkeit und Widerstandsfähigkeit sorgt. Das kompakte Design des Handsets macht es einfach, es zu handhaben und zu transportieren, was es zu einer praktischen Ergänzung für jedes moderne Büro oder Home-Office macht. - Drahtlose Bluetooth-Schnittstelle für flexible Nutzung - Integriertes ungerichtetes Mikrofon für klare Sprachübertragung - Wiederaufladbare Batterie für langanhaltende Nutzung - Robustes ABS-Kunststoffmaterial für Langlebigkeit.129,48 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wann verwendet man "which" und wann "that"?
Man verwendet "which", wenn man eine zusätzliche Information gibt, die nicht unbedingt notwendig ist, um den Satz zu verstehen. "That" wird verwendet, wenn die Information notwendig ist, um den Satz zu verstehen. **
-
Was ist der Unterschied zwischen "that" und "which"?
Der Hauptunterschied zwischen "that" und "which" liegt in ihrer Verwendung in Relativsätzen. "That" wird normalerweise verwendet, um Informationen zu geben, die für das Verständnis des Satzes unerlässlich sind, während "which" zusätzliche Informationen liefert, die nicht unbedingt notwendig sind. "That" wird auch häufiger verwendet und kann in informellen Kontexten verwendet werden, während "which" eher in formellen Schreibweisen verwendet wird. **
-
Wann verwendet man im Englischen "which" und wann "that"?
Im Englischen wird "which" verwendet, wenn man sich auf eine ganze Gruppe oder eine nicht näher bestimmte Auswahl bezieht. "That" wird verwendet, wenn man sich auf eine spezifische Sache oder Person bezieht. Zum Beispiel: "The book, which is on the table, is mine." (Das Buch, das auf dem Tisch liegt, ist meins.) "The car that is parked outside is blue." (Das Auto, das draußen geparkt ist, ist blau.) **
-
Wann verwendet man "that" und wann "which" auf Englisch?
Man verwendet "that", wenn man eine Einschränkung oder eine spezifische Information ausdrücken möchte. "Which" wird verwendet, um zusätzliche Informationen oder Erklärungen zu geben. "That" wird normalerweise ohne Komma verwendet, während "which" mit einem Komma eingeleitet wird. **
Ähnliche Suchbegriffe für That-Which-Feeds-Us
-
Kaspersky Threat Data Feeds - APT IOCKaspersky Threat Data Feeds – APT IOC In der heutigen digitalen Landschaft stellen Advanced Persistent Threats (APTs) eine der schwerwiegendsten Bedrohungen für Unternehmen und Organisationen dar. APTs sind zielgerichtete und oft langanhaltende Cyberangriffe, die von hochentwickelten Bedrohungsakteuren ausgeführt werden. Diese Angriffe zielen darauf ab, in Netzwerke einzudringen und wertvolle Informationen über lange Zeiträume hinweg zu exfiltrieren. Um Unternehmen bei der frühzeitigen Erkennung und Abwehr solcher Bedrohungen zu unterstützen, bietet Kaspersky mit den **Threat Data Feeds – APT IOC** eine spezialisierte Lösung. Diese Datenfeeds liefern kontinuierlich aktualisierte Informationen über Indikatoren für Kompromittierungen (Indicators of Compromise, IOCs), die mit APTs in Verbindung stehen, und ermöglichen es Unternehmen, ihre Abwehrmaßnahmen proaktiv zu verbessern. Überblick über Kaspersky Threat Data Feeds – APT IOC Die Kaspersky Threat Data Feeds – APT IOC bieten Unternehmen eine umfassende Datenbank mit Indikatoren für Kompromittierungen (IOCs), die auf Advanced Persistent Threats (APT) hinweisen. Diese Datenfeeds umfassen Informationen über verdächtige IP-Adressen, Domains, URLs, Hashes und andere Indikatoren, die bei der Identifizierung von APTs helfen. Die regelmäßige Aktualisierung und Erweiterung dieser Daten sorgt dafür, dass Unternehmen stets über die neuesten Bedrohungen informiert sind und ihre IT-Sicherheitsmaßnahmen anpassen können. Hauptfunktionen Umfassende APT-Daten: Bereitstellung kontinuierlich aktualisierter Informationen über IOCs, die mit APT-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um Unternehmen stets die neuesten Informationen über APT-Bedrohungen zu liefern. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Threat Intelligence-Plattformen. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von APT-Bedrohungen durch die Identifizierung von IOCs, die mit APT-Angreifern assoziiert sind. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Unterstützung bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – APT IOC sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht, sodass Unternehmen ihre Sicherheitsarchitekturen flexibel anpassen können. Anwendungsfälle für Kaspersky Threat Data Feeds – APT IOC Erkennung und Abwehr von gezielten Angriffen: Unternehmen können potenzielle APT-Bedrohungen frühzeitig identifizieren und Maßnahmen zur Abwehr ergreifen. Unterstützung bei der Bedrohungsanalyse: Sicherheitsteams erhalten detaillierte Informationen über verdächtige Aktivitäten und können fundierte Entscheidungen treffen. Optimierung der IT-Sicherheitsstrategie: Mit präzisen Bedrohungsdaten können Unternehmen ihre Abwehrstrategien proaktiv verbessern. Industrie 4.0 und industrielle Steuerungssysteme: In sensiblen industriellen Umgebungen unterstützt der APT IOC-Feed dabei, gezielte Angriffe auf kritische Infrastrukturen zu erkennen und abzuwehren.47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Mobile ThreatKaspersky Threat Data Feeds – Mobile Threat In der heutigen digitalen Ära sind mobile Geräte unverzichtbare Werkzeuge für Unternehmen und Privatpersonen. Mit der zunehmenden Nutzung von Smartphones und Tablets steigt jedoch auch die Anzahl und Komplexität mobiler Bedrohungen. Cyberkriminelle entwickeln kontinuierlich neue Methoden, um mobile Plattformen anzugreifen, sei es durch Malware, Phishing oder andere schädliche Aktivitäten. Um diesen Herausforderungen effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Mobile Threat** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenzielle Bedrohungen für mobile Geräte frühzeitig zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Mobile Threat Die **Kaspersky Threat Data Feeds – Mobile Threat** liefern kontinuierlich aktualisierte Informationen über Bedrohungen, die speziell auf mobile Plattformen abzielen. Diese Datenfeeds umfassen Details zu schädlichen URLs, verdächtigen IP-Adressen, bösartigen Anwendungen und anderen relevanten Indikatoren, die mit mobilen Bedrohungen in Verbindung stehen. Durch die Integration dieser Daten in bestehende Sicherheitsinfrastrukturen können Unternehmen ihre Abwehrmechanismen stärken und mobile Geräte effektiv schützen. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von Informationen über schädliche URLs, IP-Adressen und Anwendungen, die mobile Geräte gefährden können. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten mobilen Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Mobile Device Management (MDM)-Lösungen. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Bedrohungen, die speziell auf mobile Geräte abzielen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Mobile Threat** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht. :contentReference[oaicite:1]{index=1} Anwendungsfälle für Kaspersky Threat Data Feeds – Mobile Threat Schutz vor mobiler Malware: Erkennung und Blockierung von Anwendungen, die mobile Geräte infizieren könnten. Abwehr von Phishing-Angriffen: Identifizierung und Blockierung von Phishing-Websites, die auf mobile Nutzer abzielen. Verhinderung von Datenlecks: Schutz vor Anwendungen und Websites, die darauf abzielen, sensible Daten von mobilen Geräten zu stehlen.36785,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wann benutzt man im Englischen whom, which, that und whose?
Im Englischen benutzt man "whom" als Objektpronomen für Personen, "which" für Dinge oder Tiere und "whose" für Besitzverhältnisse. "That" wird oft als Relativpronomen für Personen, Dinge oder Tiere verwendet, wenn es sich um eine nicht näher bestimmte Gruppe oder Menge handelt. Es ist wichtig, die richtige Verwendung dieser Pronomen zu beachten, um die Grammatik korrekt zu halten. **
-
Wann benutzt man bei den Relativsätzen "that" anstelle von "who/which"?
Man verwendet "that" anstelle von "who/which" in Relativsätzen, wenn es sich um Personen oder Dinge handelt, die nicht näher spezifiziert werden müssen oder wenn der Relativsatz als Einschränkung oder Bestimmung dient. "That" wird auch häufiger in informeller Sprache verwendet. **
-
Wann verwendet man "which" und wann "whose" und wann "that" und "who"?
"Which" wird verwendet, um zwischen verschiedenen Dingen oder Sachverhalten zu unterscheiden. Zum Beispiel: "I like the red car, which is parked outside." "Whose" wird verwendet, um Besitz oder Zugehörigkeit auszudrücken. Zum Beispiel: "The man whose car was stolen reported it to the police." "That" wird oft verwendet, um Sachen oder Tiere zu beschreiben. Zum Beispiel: "The book that I bought yesterday is very interesting." "Who" wird verwendet, um Personen zu beschreiben. Zum Beispiel: "The woman who is wearing a red dress is my sister." **
-
Wann kann man im Englischen das Relativpronomen "who", "which" oder "that" weglassen?
Im Englischen kann das Relativpronomen "who" weggelassen werden, wenn es sich auf das Subjekt eines Satzes bezieht. "Which" kann weggelassen werden, wenn es sich auf das Objekt eines Satzes bezieht. "That" kann in den meisten Fällen nicht weggelassen werden, es sei denn, es handelt sich um eine informelle Konversation oder um einen Satz, der bereits klar ist. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.